Rançongiciel C3RB3R sur NAS Synology : versions touchées et que faire (2026)
C3RB3R chiffre des NAS Synology en .L0CK3D. Versions DSM à installer (bulletin SA-26:13), vérifications, que faire si vous êtes touché, et sauvegarde hors ligne.
Prix constaté le 01/11/2026. Prix indicatifs, susceptibles d'évoluer chez les marchands.
Notre position
Si votre Synology est accessible depuis Internet et que vous ne savez pas quelle version de DSM il fait tourner, arrêtez de lire et allez vérifier. C3RB3R chiffre des NAS réels depuis début octobre, avec des failles corrigées depuis des semaines, voire des années. La mise à jour bouche le trou, mais elle ne rendra rien à ceux qui sont déjà touchés : seule une sauvegarde hors du NAS le fait.
Le 29 octobre 2026, Synology a publié une alerte demandant à ses clients de mettre DSM à jour immédiatement : des attaquants exploitent une faille corrigée en décembre 2024 pour chiffrer les données de NAS restés sur d'anciennes versions et réclamer une rançon.[1] Le communiqué ne donne ni le nom du rançongiciel ni le nombre de victimes.[4]
Le nom vient de l'éditeur chinois de sécurité Qihoo 360, qui dit avoir reçu depuis début octobre plusieurs demandes d'aide de propriétaires de Synology. Après analyse des échantillons, il a identifié C3RB3R, une variante de la famille Cerber.[4] Plusieurs victimes racontent avoir retrouvé leurs archives photo ou leurs documents professionnels entièrement chiffrés, parfois sans sauvegarde suffisante pour tout récupérer.[3] Sur r/synology, des fils de propriétaires touchés sont apparus ces derniers jours.
Ce que fait C3RB3R sur un NAS
D'après l'analyse de 360 relayée par la presse spécialisée, le rançongiciel parcourt les dossiers partagés et chiffre les fichiers en laissant de côté 27 répertoires système, pour que le NAS continue de tourner jusqu'à la fin de l'opération.[3] Le contenu est chiffré en ChaCha8 et les clés protégées en RSA-2048. Les gros fichiers ne sont chiffrés que par morceaux, ce qui suffit à les rendre illisibles.[3]
| Indice | Ce que vous voyez |
|---|---|
| Extension | .L0CK3D (avec un zéro) |
| Note de rançon | read-me3.txt dans les dossiers |
| Fichiers épargnés | 27 répertoires système |
| Chiffrement | ChaCha8 + RSA-2048 |
Le scénario le plus dur concerne ceux qui gardent leurs sauvegardes sur le même NAS, ou sur un partage que le NAS peut écrire : si tout est joignable depuis la machine compromise, tout peut être chiffré.[3]
Quelle faille ? Deux versions de l'histoire
Synology pointe une vulnérabilité de décembre 2024 et renvoie vers son bulletin Synology-SA-24:20.[1] Ce bulletin contient notamment CVE-2024-10441, notée 9,8 sur 10, qui permet d'exécuter du code à distance sans authentification.[3]
360 ne raconte pas tout à fait la même chose. Les échantillons qu'il a examinés exploitaient CVE-2026-13639 et CVE-2026-13684, deux failles corrigées par Synology le 18 septembre 2026 dans le bulletin SA-26:13.[4] Les deux sont notées 9,8 et permettent à un attaquant distant, sans compte, de lire ou d'écrire des fichiers arbitraires : la première vient d'un manque d'entropie dans la logique de connexion de DSM, la seconde du composant SCGI.[2]
La différence a des conséquences pratiques. Un NAS patché depuis 2025 mais pas depuis la mi-septembre reste exposé si c'est bien la piste 360 qui est la bonne. Nous retenons donc les versions du bulletin le plus récent comme seuil minimal.
| Branche DSM | Version minimale corrigée |
|---|---|
| DSM 7.4 | 7.4-90075 |
| DSM 7.3 | 7.3.2-86009-4 |
| DSM 7.2.2 | 7.2.2-72806-9 |
| DSM 7.2.1 | 7.2.1-69057-12 |
Ces seuils viennent directement du tableau « Affected Products » de SA-26:13, et Synology n'y indique aucune mesure de contournement : la seule parade est la mise à jour.[2]
Le cas qui dérange : un NAS en 7.4.1 Update 1
L'équipe chinoise de réponse aux incidents Solar dit avoir examiné un NAS chiffré qui affichait DSM 7.4.1-90080 Update 1, la version distribuée en octobre.[3] Ça ne prouve pas l'existence d'une faille zero-day : l'intrusion a pu avoir lieu avant la mise à jour, ou passer par un paquet tiers ou un compte volé.[3] Ça rappelle quand même qu'un NAS « à jour » aujourd'hui peut avoir été visité hier. Si votre NAS était exposé et en retard de version ces dernières semaines, regardez le journal des connexions et la liste des comptes, pas seulement le numéro de version.
Vérifier votre NAS en 5 minutes
Dans DSM, ouvrez Panneau de configuration, puis Mise à jour et restauration, et comparez le numéro affiché au tableau ci-dessus.[3] Installez la dernière version disponible pour votre modèle, pas seulement le minimum.[3]
Méfiez-vous du message « votre DSM est à jour ». Plusieurs propriétaires de modèles anciens racontent dans les commentaires de NAS Compares que l'outil de mise à jour ne leur proposait rien alors qu'une version plus récente existait sur le site de Synology, à installer à la main.[4] Pour les modèles 2016-2019 (DS918+, DS218+, DS718+…), c'est le comportement normal depuis DSM 7.4 : il faut aller chercher le fichier dans le centre de téléchargement.
Ensuite, réduisez la surface d'attaque :
- Fermez les redirections de ports vers les ports 5000/5001 sur votre box. Pour accéder au NAS de l'extérieur, passez par un VPN (WireGuard, Tailscale) plutôt que d'exposer l'interface d'administration.
- Activez la double authentification sur tous les comptes administrateurs et désactivez le compte « admin » par défaut s'il existe encore.
- Désinstallez les paquets que vous n'utilisez plus, en particulier Web Station, WordPress ou Mail Station, concernés par l'autre alerte du mois, PHP2Shell.[4]
- Cochez l'installation automatique des mises à jour importantes, comme le recommande Synology.[1]
Votre NAS est déjà chiffré
Débranchez le câble réseau si le chiffrement est en cours, et ne réinitialisez rien dans la précipitation.[3] Gardez les fichiers .L0CK3D, la note de rançon et les journaux : ils servent à identifier la variante et le point d'entrée.[3]
Regardez ensuite du côté des instantanés Btrfs. Des victimes disent avoir récupéré une partie de leurs fichiers depuis des snapshots que le rançongiciel n'avait pas touchés.[3] Au 31 octobre, aucun déchiffreur gratuit fonctionnel n'était connu pour cette variante ; le site No More Ransom et le support Synology restent les premiers contacts.[3] Payer ne garantit rien. Et une fois la situation stabilisée, changez tous les mots de passe depuis un autre appareil avant de remettre le NAS en ligne.[3]
La vraie protection : une copie que le NAS ne peut pas toucher
La mise à jour ferme la porte. Elle ne protège pas d'un compte volé, d'un paquet vérolé ou de la prochaine faille. Ce qui sauve les données, c'est une copie que le NAS principal ne peut pas modifier : snapshots immuables (Snapshot Replication sur DSM 7.2 et suivants, sur les modèles compatibles), et surtout un second appareil qui tire les sauvegardes lui-même, éteint ou isolé le reste du temps. Un disque USB qu'on branche une fois par mois fait l'affaire pour les photos. Pour une famille ou une TPE, un petit NAS 2 baies dédié à la sauvegarde est plus pratique, et il coûte moins cher qu'une rançon.
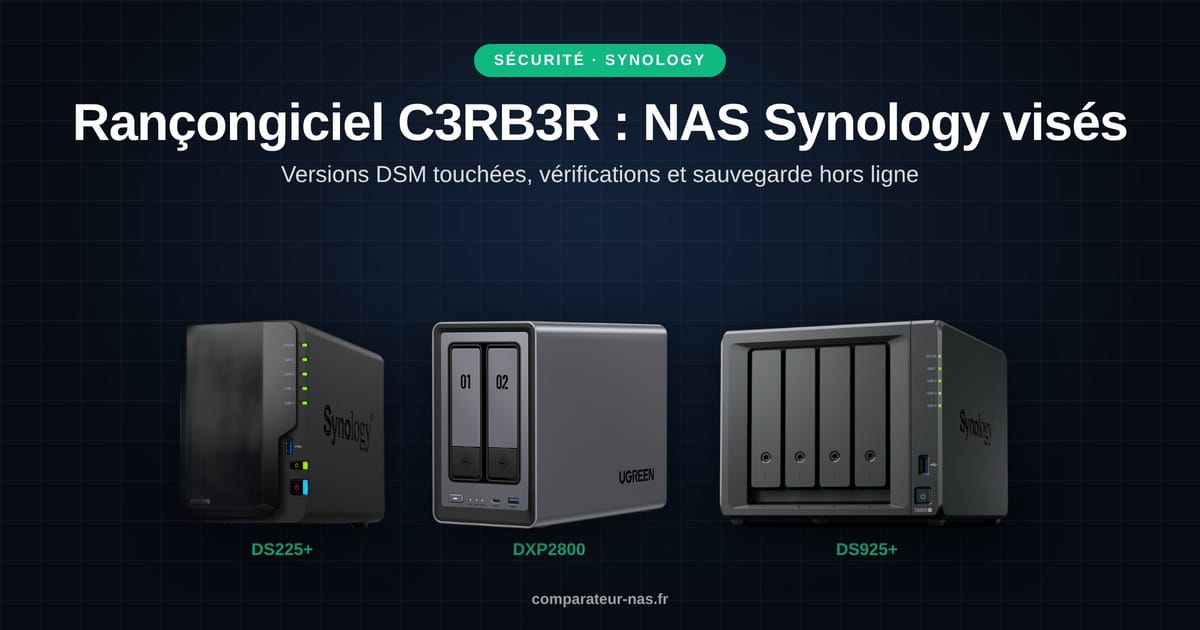
Synology DS225+ : rester dans l'écosystème DSM
Pour les sauvegardes, l'intérêt du DS225+ est de recevoir les tâches Hyper Backup et la réplication de snapshots d'un autre Synology sans outil tiers. Il coûte autour de 386 € nu sur Amazon. Placez-le chez un proche ou au moins sur une prise programmable, avec un compte dédié dont le NAS principal ne connaît pas le mot de passe administrateur.
UGREEN DXP2800 : la cible de sauvegarde la moins chère
Le DXP2800 (Intel N100, 8 Go de RAM, 2,5GbE) est affiché autour de 380 € sur la boutique UGREEN Europe.[5] Il ne parle pas Hyper Backup Vault, mais il reçoit sans problème une sauvegarde rsync depuis DSM. Bonus discret : une autre marque, c'est un autre système, donc une faille DSM ne touchera pas les deux appareils en même temps.
Synology DS925+ : remplacer un NAS qui ne suit plus
Si votre Synology est un modèle d'avant 2020 bloqué sur une ancienne branche, ou si vous avez découvert qu'il avait raté des mises à jour pendant des mois, c'est peut-être le moment de le remplacer. Le DS925+ (805 € nu sur Amazon) reprend vos disques via Migration Assistant après vérification de la liste de compatibilité, et l'ancien NAS peut finir sa vie comme cible de sauvegarde hors ligne.
Verdict
C3RB3R vise surtout des NAS Synology exposés sur Internet et en retard de mises à jour, avec des failles critiques déjà corrigées. Comparateur NAS recommande trois actions dans l'ordre : vérifier la version de DSM par rapport au bulletin SA-26:13, fermer l'accès direct à l'interface depuis Internet, puis mettre en place une sauvegarde sur un second appareil que le NAS principal ne peut pas écrire. Le DS225+ convient pour rester chez Synology, le DXP2800 pour une cible de sauvegarde moins chère et sur un autre système.
FAQ
Mon NAS Synology est-il vulnérable à C3RB3R ?
Il est exposé s'il tourne sous une version de DSM antérieure aux correctifs du bulletin SA-26:13 (7.4-90075, 7.3.2-86009-4, 7.2.2-72806-9 ou 7.2.1-69057-12) et que son interface est accessible depuis Internet. Vérifiez la version dans Panneau de configuration, puis Mise à jour et restauration.
Comment reconnaître une infection par C3RB3R ?
Les fichiers chiffrés prennent l'extension .L0CK3D (avec un zéro) et une note de rançon nommée read-me3.txt apparaît dans les dossiers.
Existe-t-il un outil gratuit pour déchiffrer les fichiers .L0CK3D ?
Au 31 octobre 2026, aucun déchiffreur gratuit fonctionnel n'était connu pour cette variante. Les snapshots Btrfs non touchés et les sauvegardes externes restent les seuls moyens fiables de récupérer les données.
Faut-il payer la rançon ?
Non. Rien ne garantit que les attaquants fournissent un outil de déchiffrement fonctionnel. Isolez le NAS, conservez les preuves et contactez le support Synology ou un spécialiste de la réponse aux incidents.
QuickConnect ou VPN : comment accéder à son NAS à distance sans risque ?
Le plus sûr est de ne rien exposer directement et de passer par un VPN comme WireGuard ou Tailscale. Si vous gardez un accès Internet, activez la double authentification, désactivez le compte admin par défaut et laissez les mises à jour automatiques actives.
À lire aussi
- PHP2Shell : la faille qui touche les NAS Synology, QNAP, UGREEN et Asustor
- DSM 7.4 : nouveautés et fin de support du DS918+
- Synology DS225+ vs UGREEN DXP2800
- RAID sur NAS : le guide
Transparence : cet article contient des liens affiliés : si vous achetez via ces liens, nous percevons une commission, sans surcoût pour vous. Elle n'influence ni nos notes ni nos classements. En tant que Partenaire Amazon, je réalise un bénéfice sur les achats remplissant les conditions requises.
Sources
- [1] Synology : communiqué du 29 octobre 2026 sur les attaques par ransomware
- [2] Synology : bulletin de sécurité Synology-SA-26:13 (18 septembre 2026)
- [3] Cyberattaque.org : C3RB3R, une vague de cyberattaques frappe les NAS Synology
- [4] NAS Compares : Synology LOCK3D / C3RB3R Ransomware Attack
- [5] UGREEN Europe : page produit NASync DXP2800 (nas-eu.ugreen.com)